

Sua empresa sobreviveria à perda do seu maior cliente?
Faturamento alto nem sempre significa risco baixo.
Conquistar um grande cliente é, naturalmente, uma ótima notícia. O contrato aumenta o faturamento, traz escala e pode impulsionar o crescimento. Mas existe uma pergunta que normalmente recebe menos atenção: o que aconteceria com a empresa se esse cliente desaparecesse amanhã?
A questão é particularmente importante quando uma parcela relevante da receita está concentrada em poucos contratos. Uma empresa pode apresentar bons resultados e, ainda assim, carregar uma vulnerabilidade importante se parte significativa de seu faturamento depender de decisões tomadas fora dela.
É o chamado risco de concentração de receita. Ele não transforma grandes clientes em um problema, mas exige que seu peso seja considerado na análise do negócio. Afinal, uma relação comercial pode terminar por inúmeros motivos, inclusive quando ambas as partes estão financeiramente saudáveis.
Por isso, conhecer a participação dos principais clientes no faturamento é apenas o primeiro passo. É preciso entender o impacto que a perda de cada um produziria sobre caixa, custos e capacidade operacional, além do tempo necessário para recompor aquela receita. Quando essa análise é feita antecipadamente, a empresa pode decidir se precisa diversificar sua carteira, criar reservas, tornar sua estrutura de custos mais flexível ou preparar outras respostas para uma eventual ruptura.
Há também riscos relacionados à própria capacidade de pagamento do cliente. Nesse caso, acompanhar sua situação financeira e estabelecer políticas adequadas de crédito ajudam a reduzir a exposição, enquanto determinadas perdas por inadimplência podem ser transferidas ao mercado segurador. É nesse contexto que entra o seguro de crédito.
Há, inclusive, uma diferença importante entre perder um cliente e não receber dele. O seguro de crédito pode proteger a empresa contra determinados riscos de inadimplência, conforme as condições contratadas, mas não substitui uma estratégia comercial capaz de lidar com a concentração. Se um grande cliente simplesmente decide levar seus negócios para outro fornecedor, o problema permanece essencialmente empresarial.
Essa distinção ajuda a revelar algo maior. Gestão de riscos não consiste em tentar impedir que todas as coisas ruins aconteçam, nem em contratar um seguro para cada possibilidade. Consiste também em identificar quais acontecimentos a empresa consegue suportar e quais têm potencial para comprometer sua capacidade de continuar operando normalmente.
Na SICCS, esse olhar faz parte da análise de riscos: compreender não apenas quais eventos podem causar perdas, mas como a estrutura do próprio negócio pode ampliar suas consequências. Porque, às vezes, o maior risco de um grande cliente não está em perdê-lo. Está em descobrir, tarde demais, quanto a empresa dependia dele.
Fontes
www.gov.br/susep
www.sebrae.com.br
www.coface.com.br
www.allianz-trade.com
www.atradius.com

Cyber já envolvia risco. Aí chegou a IA.
Há poucos anos, mapear risco digital significava pensar principalmente em invasões, ransomware, vazamento de dados e interrupção de sistemas. Esses riscos continuam existindo - e os números das indenizações mostram que suas consequências financeiras são concretas. A diferença é que agora a IA começa a alterar tanto a escala quanto a natureza dessas exposições.
Os números mais recentes do mercado brasileiro ajudam a dimensionar essa exposição. Entre janeiro e abril de 2026, as indenizações pagas pelo seguro cibernético chegaram a quase R$ 30 milhões, crescimento de nada menos que 253,1% em relação ao mesmo período de 2025, enquanto a arrecadação da modalidade cresceu 71,1%, alcançando R$ 134,6 milhões em prêmios.
Esses percentuais não significam, isoladamente, que o risco cibernético tenha aumentado na mesma proporção. O crescimento pode refletir uma combinação de maior contratação de seguros, aumento da frequência ou severidade dos sinistros, expansão da exposição digital e amadurecimento do próprio mercado. Mas os valores deixam claro algo mais importante: o risco digital já produz consequências financeiras concretas e relevantes para as empresas.
É justamente nesse cenário que a inteligência artificial acrescenta uma nova camada de complexidade. No Allianz Risk Barometer 2026, a IA apareceu pela primeira vez no ranking brasileiro e já ocupou o primeiro lugar, citada por 32% dos participantes, imediatamente à frente dos incidentes cibernéticos, com 31%. Globalmente, cyber continua liderando, enquanto a IA saltou da décima para a segunda posição em apenas um ano.
A proximidade entre os dois riscos não parece casual. A IA pode ampliar a capacidade de produzir phishing mais convincente, automatizar ataques, explorar vulnerabilidades e sofisticar fraudes por meio de falsificação de voz, imagem e identidade. Ao mesmo tempo, sua utilização dentro das próprias empresas cria outras exposições: acesso automatizado a sistemas e dados, vazamento de informações confidenciais, decisões incorretas tomadas por modelos, problemas de propriedade intelectual e dúvidas sobre responsabilidade quando uma ação automatizada provoca prejuízo.
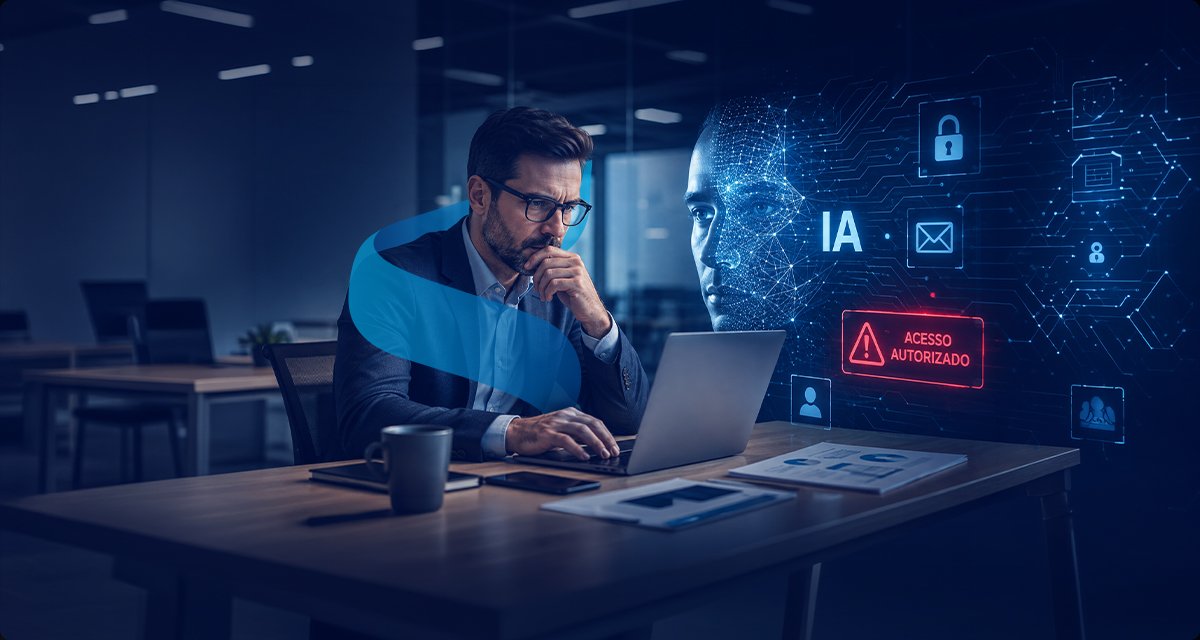
O avanço dos chamados agentes autônomos torna essa fronteira ainda mais difícil de definir. Sistemas de IA já conseguem receber um objetivo e executar sucessivas ações com algum grau de autonomia, inclusive acessando ambientes corporativos para realizar determinadas tarefas. Para o mercado segurador, isso começa a produzir uma questão que até pouco tempo atrás parecia teórica: o que acontece quando um sistema autorizado a entrar em uma rede provoca um dano sem que tenha ocorrido uma invasão convencional?
A resposta interessa muito além das seguradoras. Imagine uma fraude em que um deepfake reproduza a voz de um executivo e induza um funcionário a realizar uma transferência. Estamos diante de um incidente cyber, de fraude, de crime ou de falha de processo? E se um agente de IA, utilizando credenciais que recebeu legitimamente, expuser informações confidenciais ou executar uma ação que interrompa uma operação?
Essas situações mostram por que a evolução tecnológica tende a tornar insuficiente uma gestão baseada apenas em categorias estanques de risco. Cyber, crime, responsabilidade civil, erro operacional e risco tecnológico podem se encontrar em um mesmo evento, enquanto as consequências atravessam diferentes áreas da organização.
Para as empresas, portanto, a pergunta mais importante talvez não seja qual seguro cobre inteligência artificial. Antes disso, é preciso entender quais exposições a IA está criando ou modificando dentro da operação, quais controles existem para administrá-las e quais consequências precisam ser transferidas para o mercado segurador.
Essa mudança já começa a chegar às próprias apólices. Seguradoras internacionais estão revendo definições e condições de coberturas cyber para lidar com situações envolvendo agentes autônomos e outros riscos associados à IA. O desafio é especialmente complexo porque ainda existe pouco histórico de sinistros capaz de mostrar com precisão como essas exposições se comportam e quanto podem custar.
Na SICCS, acompanhamos essa transformação porque a evolução do risco precisa ser acompanhada pela evolução da proteção. Quando novas tecnologias embaralham fronteiras que antes pareciam claras, compreender a exposição real de cada empresa torna-se ainda mais importante do que simplesmente atribuir um nome ao risco.