

Sua empresa sobreviveria à perda do seu maior cliente?
Faturamento alto nem sempre significa risco baixo.
Conquistar um grande cliente é, naturalmente, uma ótima notícia. O contrato aumenta o faturamento, traz escala e pode impulsionar o crescimento. Mas existe uma pergunta que normalmente recebe menos atenção: o que aconteceria com a empresa se esse cliente desaparecesse amanhã?
A questão é particularmente importante quando uma parcela relevante da receita está concentrada em poucos contratos. Uma empresa pode apresentar bons resultados e, ainda assim, carregar uma vulnerabilidade importante se parte significativa de seu faturamento depender de decisões tomadas fora dela.
É o chamado risco de concentração de receita. Ele não transforma grandes clientes em um problema, mas exige que seu peso seja considerado na análise do negócio. Afinal, uma relação comercial pode terminar por inúmeros motivos, inclusive quando ambas as partes estão financeiramente saudáveis.
Por isso, conhecer a participação dos principais clientes no faturamento é apenas o primeiro passo. É preciso entender o impacto que a perda de cada um produziria sobre caixa, custos e capacidade operacional, além do tempo necessário para recompor aquela receita. Quando essa análise é feita antecipadamente, a empresa pode decidir se precisa diversificar sua carteira, criar reservas, tornar sua estrutura de custos mais flexível ou preparar outras respostas para uma eventual ruptura.
Há também riscos relacionados à própria capacidade de pagamento do cliente. Nesse caso, acompanhar sua situação financeira e estabelecer políticas adequadas de crédito ajudam a reduzir a exposição, enquanto determinadas perdas por inadimplência podem ser transferidas ao mercado segurador. É nesse contexto que entra o seguro de crédito.
Há, inclusive, uma diferença importante entre perder um cliente e não receber dele. O seguro de crédito pode proteger a empresa contra determinados riscos de inadimplência, conforme as condições contratadas, mas não substitui uma estratégia comercial capaz de lidar com a concentração. Se um grande cliente simplesmente decide levar seus negócios para outro fornecedor, o problema permanece essencialmente empresarial.
Essa distinção ajuda a revelar algo maior. Gestão de riscos não consiste em tentar impedir que todas as coisas ruins aconteçam, nem em contratar um seguro para cada possibilidade. Consiste também em identificar quais acontecimentos a empresa consegue suportar e quais têm potencial para comprometer sua capacidade de continuar operando normalmente.
Na SICCS, esse olhar faz parte da análise de riscos: compreender não apenas quais eventos podem causar perdas, mas como a estrutura do próprio negócio pode ampliar suas consequências. Porque, às vezes, o maior risco de um grande cliente não está em perdê-lo. Está em descobrir, tarde demais, quanto a empresa dependia dele.
Fontes
www.gov.br/susep
www.sebrae.com.br
www.coface.com.br
www.allianz-trade.com
www.atradius.com

Cyber já envolvia risco. Aí chegou a IA.
Há poucos anos, mapear risco digital significava pensar principalmente em invasões, ransomware, vazamento de dados e interrupção de sistemas. Esses riscos continuam existindo - e os números das indenizações mostram que suas consequências financeiras são concretas. A diferença é que agora a IA começa a alterar tanto a escala quanto a natureza dessas exposições.
Os números mais recentes do mercado brasileiro ajudam a dimensionar essa exposição. Entre janeiro e abril de 2026, as indenizações pagas pelo seguro cibernético chegaram a quase R$ 30 milhões, crescimento de nada menos que 253,1% em relação ao mesmo período de 2025, enquanto a arrecadação da modalidade cresceu 71,1%, alcançando R$ 134,6 milhões em prêmios.
Esses percentuais não significam, isoladamente, que o risco cibernético tenha aumentado na mesma proporção. O crescimento pode refletir uma combinação de maior contratação de seguros, aumento da frequência ou severidade dos sinistros, expansão da exposição digital e amadurecimento do próprio mercado. Mas os valores deixam claro algo mais importante: o risco digital já produz consequências financeiras concretas e relevantes para as empresas.
É justamente nesse cenário que a inteligência artificial acrescenta uma nova camada de complexidade. No Allianz Risk Barometer 2026, a IA apareceu pela primeira vez no ranking brasileiro e já ocupou o primeiro lugar, citada por 32% dos participantes, imediatamente à frente dos incidentes cibernéticos, com 31%. Globalmente, cyber continua liderando, enquanto a IA saltou da décima para a segunda posição em apenas um ano.
A proximidade entre os dois riscos não parece casual. A IA pode ampliar a capacidade de produzir phishing mais convincente, automatizar ataques, explorar vulnerabilidades e sofisticar fraudes por meio de falsificação de voz, imagem e identidade. Ao mesmo tempo, sua utilização dentro das próprias empresas cria outras exposições: acesso automatizado a sistemas e dados, vazamento de informações confidenciais, decisões incorretas tomadas por modelos, problemas de propriedade intelectual e dúvidas sobre responsabilidade quando uma ação automatizada provoca prejuízo.
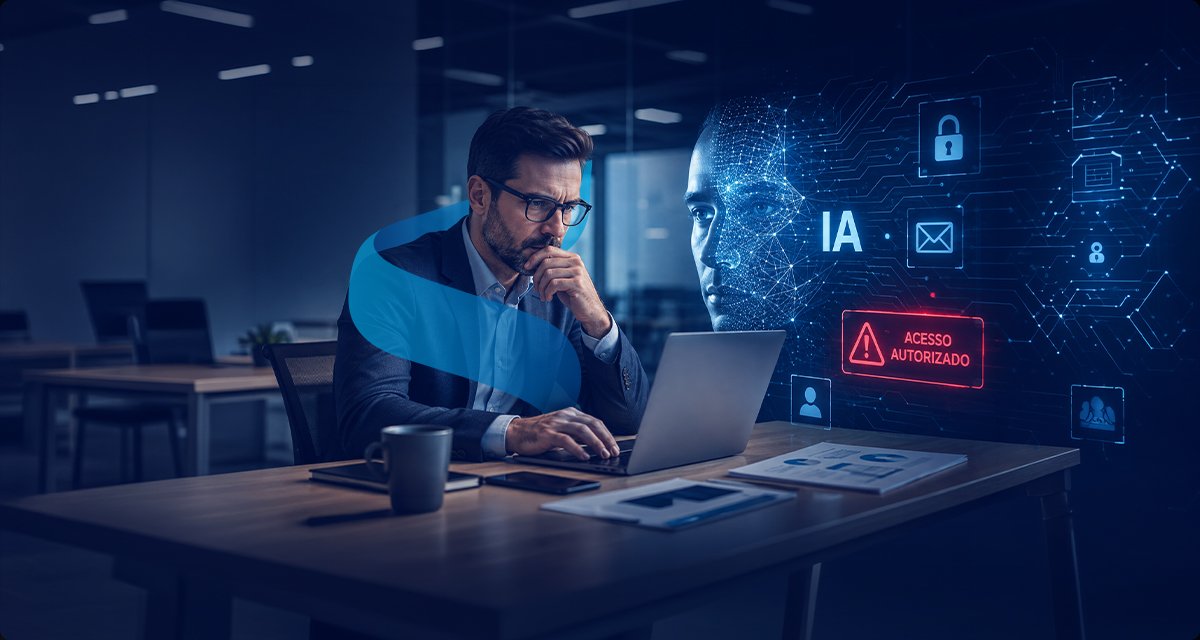
O avanço dos chamados agentes autônomos torna essa fronteira ainda mais difícil de definir. Sistemas de IA já conseguem receber um objetivo e executar sucessivas ações com algum grau de autonomia, inclusive acessando ambientes corporativos para realizar determinadas tarefas. Para o mercado segurador, isso começa a produzir uma questão que até pouco tempo atrás parecia teórica: o que acontece quando um sistema autorizado a entrar em uma rede provoca um dano sem que tenha ocorrido uma invasão convencional?
A resposta interessa muito além das seguradoras. Imagine uma fraude em que um deepfake reproduza a voz de um executivo e induza um funcionário a realizar uma transferência. Estamos diante de um incidente cyber, de fraude, de crime ou de falha de processo? E se um agente de IA, utilizando credenciais que recebeu legitimamente, expuser informações confidenciais ou executar uma ação que interrompa uma operação?
Essas situações mostram por que a evolução tecnológica tende a tornar insuficiente uma gestão baseada apenas em categorias estanques de risco. Cyber, crime, responsabilidade civil, erro operacional e risco tecnológico podem se encontrar em um mesmo evento, enquanto as consequências atravessam diferentes áreas da organização.
Para as empresas, portanto, a pergunta mais importante talvez não seja qual seguro cobre inteligência artificial. Antes disso, é preciso entender quais exposições a IA está criando ou modificando dentro da operação, quais controles existem para administrá-las e quais consequências precisam ser transferidas para o mercado segurador.
Essa mudança já começa a chegar às próprias apólices. Seguradoras internacionais estão revendo definições e condições de coberturas cyber para lidar com situações envolvendo agentes autônomos e outros riscos associados à IA. O desafio é especialmente complexo porque ainda existe pouco histórico de sinistros capaz de mostrar com precisão como essas exposições se comportam e quanto podem custar.
Na SICCS, acompanhamos essa transformação porque a evolução do risco precisa ser acompanhada pela evolução da proteção. Quando novas tecnologias embaralham fronteiras que antes pareciam claras, compreender a exposição real de cada empresa torna-se ainda mais importante do que simplesmente atribuir um nome ao risco.
Fontes
www.allianz.com
www.gov.br/susep
www.cnseg.org.br
www.reuters.com
www.weforum.org
www.ibm.com
Consórcio tem uma lógica que pode ensinar muito à sua empresa.
Nem tudo o que acontecerá no futuro é imprevisível.
Uma empresa talvez não saiba quando enfrentará uma crise, um acidente ou uma interrupção importante, mas sabe que equipamentos precisarão ser substituídos, contratos vencerão, investimentos serão necessários e determinadas decisões terão de ser tomadas. Na vida pessoal acontece algo parecido: trocar de carro, comprar um imóvel ou formar patrimônio são objetivos que muitas vezes podem ser previstos com bastante antecedência.
É justamente nesse espaço entre o presente e uma necessidade futura que o consórcio encontra sua lógica. Para quem não precisa adquirir um bem imediatamente, ele permite organizar ao longo do tempo os recursos destinados a uma compra planejada, sabendo que a contemplação pode ocorrer por sorteio ou lance e que, portanto, não existe uma data garantida para receber a carta de crédito.
Esse detalhe é importante porque ajuda a entender o princípio por trás do instrumento: planejamento não elimina incertezas, mas pode reduzir nossa dependência delas.
No universo empresarial, essa mesma lógica assume outras formas. Orçamentos, reservas financeiras, seguros, manutenção preventiva e planejamento de investimentos são mecanismos diferentes, destinados a necessidades diferentes, mas todos compartilham em alguma medida a tentativa de evitar que decisões relevantes precisem ser tomadas apenas quando a urgência já se instalou.
E urgência costuma custar caro. Uma empresa que só descobre a necessidade de substituir um equipamento quando ele para, que procura crédito com o caixa já pressionado ou que pensa em determinada exposição somente depois de uma perda passa a decidir com menos tempo, menos alternativas e, frequentemente, menor poder de negociação. O mesmo vale para a renovação de uma frota ou de um contrato relevante: antecipar o movimento amplia as opções; deixar para a última hora as reduz.
Por isso, previsibilidade tem valor. E ela não significa saber exatamente o que acontecerá ou quando acontecerá, mas reconhecer antecipadamente necessidades, exposições e possibilidades para ampliar a capacidade de escolha quando chegar a hora de agir.
É nesse ponto que uma ferramenta tipicamente associada ao consumidor ajuda a ilustrar um princípio importante para qualquer organização. No consórcio, uma necessidade futura pode começar a ser administrada financeiramente antes de se tornar imediata. Na gestão empresarial, antecipar cenários cumpre função semelhante: permite preparar recursos, estabelecer alternativas e tomar decisões em condições melhores.
Naturalmente, nem toda necessidade pode ser antecipada e nem todo risco pode ser previsto. É justamente por isso que planejamento e proteção precisam caminhar juntos. Para aquilo que pode ser planejado, organização e antecedência aumentam as possibilidades de escolha; para aquilo que permanece incerto, mecanismos adequados de gestão e transferência de riscos ajudam a proteger pessoas, patrimônio e operações.
A SICCS atua nos dois lados dessa equação. Para empresas, desenvolvemos soluções de seguros e gestão de riscos voltadas à proteção das operações e à redução das consequências da incerteza. Para pessoas, oferecemos alternativas como o consórcio para quem deseja planejar aquisições e construir patrimônio.
São necessidades diferentes, atendidas por instrumentos diferentes, mas existe uma ideia que conecta esses dois universos: quanto maior a capacidade de se preparar hoje para as necessidades e riscos de amanhã, maior tende a ser a liberdade para decidir.
Compreendendo - e atendendo - esses dois universos, a SICCS abraça de forma ampla o coração de seu propósito: oferecer proteção.
Há dez anos, decidimos fazer diferente. E continuamos fazendo.
Dez anos podem parecer apenas uma marca no calendário. Para uma empresa, porém, representam milhares de decisões, algumas pequenas, outras capazes de definir toda uma trajetória. A história da SICCS começou exatamente assim: com uma decisão. A decisão de acreditar que havia espaço para fazer diferente em um mercado já consolidado.
Naquele momento, a escolha não foi simplesmente abrir uma nova corretora de seguros. A decisão foi construir uma empresa capaz de oferecer atendimento próximo, compreender a realidade de cada cliente e desenvolver soluções sob medida, sem limitar sua atuação aos modelos tradicionais que predominavam no setor. Em vez de adaptar o cliente às soluções disponíveis, a ideia era adaptar as soluções às necessidades de cada cliente. Ou seja, uma boutique de seguros. Mas essa opção não tem relação direta com tamanho, e sim com propósito.
Foi dessa visão que nasceu a SICCS – Soluções Integradas de Consultoria e Corretagem de Seguros.
O próprio nome traduz um conceito que continua atual dez anos depois. Desde o início, entendemos que muitos desafios das empresas não se resolvem com uma única resposta, e que a melhor solução nem sempre está restrita ao universo dos seguros. Era preciso reunir conhecimento, parceiros e experiência para construir caminhos personalizados, oferecendo ao cliente exatamente aquilo de que ele precisava.
Essa proposta também deu origem a outro compromisso que permanece até hoje: cultivar relações próximas e duradouras. Em um mercado no qual muitas empresas acabam se sentindo apenas mais um cliente em grandes estruturas, escolhemos conhecer pessoas, entender negócios e acompanhar cada desafio com a atenção que ele merece.
Ao longo dessa década, a SICCS cresceu, ampliou sua atuação, conquistou novos clientes e expandiu sua presença para diferentes regiões do Brasil. O mercado mudou, novos riscos surgiram, as organizações passaram por profundas transformações e a gestão de riscos tornou-se ainda mais estratégica. Apesar de todas essas mudanças, a essência da empresa permaneceu a mesma.
Continuamos acreditando que ouvir é tão importante quanto orientar, que cada organização possui necessidades próprias e que soluções padronizadas dificilmente respondem a desafios complexos. Mais do que comercializar seguros, buscamos compreender contextos, antecipar riscos e construir relações de confiança capazes de atravessar o tempo.
Completar dez anos é motivo de orgulho, mas também de gratidão. Nada disso seria possível sem a confiança de clientes, parceiros, colaboradores e de todos aqueles que, em diferentes momentos, caminharam ao nosso lado e ajudaram a transformar uma ideia em uma empresa sólida, respeitada e preparada para os desafios do futuro.
Celebramos esta primeira década com a mesma convicção que inspirou o início da nossa história: a de que empresas crescem de forma consistente quando permanecem fiéis ao propósito que lhes deu origem. Foi assim que nascemos, é assim que seguimos construindo os próximos capítulos dessa trajetória.
Quando proteger custa - e alguém precisa pagar a conta
Um projeto recente em tramitação no Senado propõe proibir o cancelamento de planos de saúde para pacientes em tratamento de doenças graves, como o câncer.
A medida busca impedir que operadoras interrompam contratos justamente no momento em que o custo assistencial se torna mais elevado, garantindo continuidade ao atendimento em situações críticas. A intenção é clara: proteger o paciente em um dos momentos de maior vulnerabilidade.
Mas, ao fazer isso, o projeto também explicita uma questão estrutural que vai além do setor de saúde: o que acontece quando um sistema decide que determinado risco não pode mais ser devolvido a quem não tem condições de suportá-lo?
Até aqui, em muitos casos, contratos permitiam que operadoras encerrassem vínculos diante de determinadas condições - na prática, devolvendo o risco ao indivíduo justamente quando ele se materializava de forma mais severa. A proposta altera essa lógica. Ao impedir o cancelamento, ela redefine a alocação do risco: o que antes podia ser transferido de volta ao cliente passa a permanecer com a operadora.
O efeito imediato é duplo - e inevitável. De um lado, aumenta a previsibilidade para o indivíduo, que passa a contar com a continuidade do atendimento mesmo em cenários críticos. De outro, cresce a pressão econômica sobre o sistema, que precisa absorver custos elevados sem a mesma flexibilidade contratual para redistribuí-los.
Esse movimento revela um princípio mais amplo e aplicável a qualquer estrutura de proteção: proteger alguém contra um risco não elimina seu custo - apenas redefine quem vai absorvê-lo.
Esse ponto costuma ser subestimado porque, no plano jurídico ou moral, a proteção parece resolver o problema. No plano econômico, porém, o problema apenas muda de lugar. O custo permanece e precisa ser absorvido por alguém - seja por meio de aumento de preços, ajuste de cobertura, seleção de risco ou reconfiguração da oferta.
Esse tipo de tensão não é exclusivo da saúde suplementar. Ele aparece sempre que há tentativa de equilibrar dois objetivos legítimos, mas potencialmente conflitantes: ampliar a proteção individual e preservar a sustentabilidade econômica do sistema que oferece essa proteção.
No ambiente empresarial, a lógica é a mesma. Riscos não desaparecem por decisão contratual ou normativa. Eles são, no máximo, distribuídos, concentrados ou transferidos entre agentes. E quanto mais essa distribuição ocorre sem alinhamento com a capacidade econômica de quem assume o risco, maior a probabilidade de efeitos colaterais.
Por isso, estruturas maduras de gestão de risco partem de um princípio simples: não basta definir quem é responsável - é preciso garantir que quem assume o risco tenha condições de suportá-lo. Quando essa equação não fecha, o sistema tende a se ajustar por outros caminhos, muitas vezes menos transparentes.
O debate em torno dos planos de saúde torna visível algo que, no mundo corporativo, costuma operar de forma mais silenciosa: toda proteção tem um custo, e toda decisão sobre risco é, no fundo, uma decisão sobre quem paga essa conta.
Na SICCS, essa leitura orienta a forma de estruturar soluções: mais do que transferir riscos, é necessário entender como eles se distribuem, quais impactos podem gerar e se há capacidade real de absorção quando deixam de ser hipótese e se tornam realidade.
Porque, no fim, proteger não é evitar o custo. É decidir, de forma consciente, onde ele ficará.
Fontes:
www12.senado.leg.br
www.gov.br
www.cnseg.org.br
www.susep.gov.br
www.ibgc.org.br
www.coso.org
www.hbr.org
www.iso.org
www.oecd.org
www.imf.org
Eventos raros e impactos desproporcionais: por que empresas subestimam certos riscos.
Empresas convivem diariamente com riscos operacionais previsíveis: atrasos logísticos, falhas pontuais de equipamentos, variações de demanda ou problemas contratuais. Esses eventos são relativamente frequentes e, por isso, costumam receber atenção constante da gestão.
Mas existe outra categoria de risco muito diferente: eventos raros que, quando ocorrem, provocam impactos extremamente elevados.
Bloqueios regulatórios inesperados, decisões judiciais que interrompem operações, paralisações prolongadas de atividades, ataques cibernéticos graves ou falhas estruturais relevantes são exemplos típicos. A probabilidade anual pode ser baixa, mas as consequências financeiras, operacionais e reputacionais podem ser devastadoras.
Esse contraste entre baixa frequência e alta severidade cria um desafio relevante para a gestão empresarial.
Ser humano — e organizações também — tende a avaliar riscos com base na experiência recente. Aquilo que acontece com frequência é percebido como mais relevante. O que nunca aconteceu dentro da empresa tende a parecer improvável ou distante.
Esse mecanismo cognitivo é conhecido na psicologia e na economia comportamental como heurística da disponibilidade: julgamos a probabilidade de um evento com base na facilidade com que conseguimos lembrar de exemplos semelhantes.
O problema é que eventos raros, por definição, não fazem parte da rotina. Isso faz com que sejam sistematicamente subestimados no planejamento corporativo.
Na prática, a pergunta implícita costuma ser: “Se nunca aconteceu conosco, por que aconteceria agora?”
Um risco pode ocorrer raramente e, ainda assim, representar uma ameaça significativa ao negócio.
A gestão profissional de riscos trabalha justamente com essa distinção entre dois fatores fundamentais: probabilidade de ocorrência e impacto potencial.
Eventos de alta frequência e baixo impacto exigem controles operacionais. Já eventos de baixa frequência, mas alto impacto, exigem outro tipo de abordagem: planejamento, contingência e mecanismos de proteção financeira.
Ignorar essa diferença pode levar a uma falsa sensação de segurança. A empresa passa anos operando sem incidentes relevantes e conclui que o risco é irrelevante, quando na verdade ele apenas não se materializou ainda.
A história empresarial mostra inúmeros casos em que um único evento raro alterou radicalmente a trajetória de uma organização.
Incêndios que interrompem produção por meses, falhas tecnológicas que paralisam operações globais ou ataques cibernéticos que comprometem dados críticos são exemplos cada vez mais discutidos no ambiente corporativo.
Esses episódios não são frequentes, mas quando ocorrem produzem efeitos em cadeia: perda de receita, custos emergenciais elevados, impacto reputacional e, em casos extremos, inviabilidade financeira.
Por isso, eventos raros não podem ser analisados apenas pela probabilidade. Eles precisam ser avaliados pela magnitude de suas consequências.
Nem todo risco pode ser eliminado. Em muitos casos, a estratégia mais racional é compartilhar ou transferir parte da exposição.
É nesse ponto que os seguros empresariais desempenham uma função específica dentro da arquitetura de gestão de riscos. Ao absorver parte das perdas financeiras associadas a eventos extremos, eles permitem que a empresa mantenha estabilidade mesmo diante de situações pouco prováveis.
Isso não substitui prevenção ou gestão operacional. Pelo contrário: seguros eficazes funcionam melhor quando combinados com processos sólidos de controle e mitigação de riscos.
Planejar apenas para o que ocorre com frequência é insuficiente em ambientes empresariais complexos.
A maturidade na gestão de riscos envolve reconhecer que certos eventos, embora raros, possuem potencial de alterar profundamente a operação de uma empresa. Preparar-se para eles não significa pessimismo excessivo, mas realismo estratégico.
Empresas resilientes entendem que a estabilidade de longo prazo depende tanto da eficiência cotidiana quanto da capacidade de enfrentar acontecimentos excepcionais.
Na SICCS, a análise de riscos empresariais considera exatamente essa perspectiva: não apenas o que acontece todos os dias, mas também o que quase nunca acontece — e justamente por isso pode gerar impactos desproporcionais quando ocorre.
Fontes
www.cnseg.org.br
www.ibgc.org.br
www.iso.org
www.coso.org
www.hbr.org
www.nber.org
www.britannica.com
Risco reputacional: o ativo que não aparece no balanço.
Empresas são avaliadas por ativos, faturamento, margem, estrutura de capital e capacidade operacional. Mas há um elemento decisivo que raramente aparece nas demonstrações financeiras: a reputação.
Ela não consta como linha específica no balanço patrimonial, salvo em situações indiretas como goodwill em aquisições. Ainda assim, influencia diretamente crédito, retenção de clientes, negociação com fornecedores, atração de talentos e valor de mercado. Em muitos setores, é o principal fator de continuidade comercial.
A reputação é um ativo invisível — e, justamente por isso, frequentemente subestimado.
Quando o problema operacional vira crise de confiança
Grande parte das crises reputacionais não nasce na comunicação. Nasce na operação.
Um incêndio, um vazamento de dados, uma paralisação logística prolongada ou o descumprimento contratual podem começar como eventos técnicos. Mas, se mal geridos, rapidamente se transformam em crises públicas. A narrativa externa deixa de ser “ocorreu um incidente” e passa a ser “a empresa falhou”. Nesse momento, o dano deixa de ser apenas material.
Clientes questionam confiabilidade. Parceiros reavaliam contratos. Instituições financeiras revisam risco de crédito. O mercado passa a precificar incerteza.
A reputação funciona como um multiplicador: amplifica impactos negativos quando a resposta é inadequada e amortece danos quando a gestão é sólida e transparente.
O paradoxo do intangível
Existe um paradoxo relevante: quanto mais madura e reconhecida a empresa, maior tende a ser sua exposição reputacional.
Marcas consolidadas carregam expectativas elevadas. Erros que seriam toleráveis em organizações menos visíveis tornam-se manchetes quando envolvem empresas com grande presença de mercado.
Isso significa que crescimento e reputação caminham juntos — mas também que o risco reputacional aumenta proporcionalmente à relevância conquistada.
Ignorar essa dinâmica é tratar como periférico um dos principais determinantes de valor empresarial.
Reputação, governança e risco
Risco reputacional não é um evento isolado. Ele é consequência de:
- Falhas de governança
- Deficiências de compliance
- Fragilidades operacionais
- Comunicação inadequada
- Decisões estratégicas mal avaliadas
Por isso, não existe “seguro de reputação” no sentido simplificado do termo. O que existe é um conjunto de instrumentos que podem mitigar causas e impactos: seguros de responsabilidade civil, coberturas para incidentes cibernéticos, proteção contra interrupção de negócios, entre outros.
Esses mecanismos não restauram automaticamente a confiança. Mas fornecem recursos financeiros e estruturais para que a empresa responda com agilidade e transparência — fatores críticos para conter a erosão reputacional.
O valor da previsibilidade
Empresas sólidas não evitam todas as crises. Isso é irrealista. Elas evitam a desorganização durante a crise. Quando há planejamento prévio, protocolos claros, cobertura adequada e comunicação estruturada, a percepção externa tende a diferenciar evento inevitável de negligência. Essa distinção é central para preservar confiança.
Reputação, no fim, está menos ligada à ausência de problemas e mais à qualidade da resposta quando eles surgem.
O que não aparece no balanço, mas sustenta o negócio
Em um ambiente empresarial cada vez mais transparente e interconectado, reputação não é apenas imagem. É infraestrutura invisível de confiança.
Ela influencia decisões de compra, contratos de longo prazo e condições de financiamento. Afeta a permanência no mercado tanto quanto ativos físicos ou capacidade produtiva.
Tratá-la como variável estratégica - e não como consequência secundária - é reconhecer que, no mundo corporativo atual, valor e confiança são indissociáveis.
Na SICCS, a gestão de riscos empresariais considera essa dimensão ampliada: proteger ativos é essencial, mas preservar a capacidade de manter relações de confiança é o que sustenta continuidade real.
Fontes
www.cnseg.org.br
www.susep.gov.br
www.ibgc.org.br
www.valor.globo.com
www.iso.org
www.coso.org
www.hbr.org
A ilusão da continuidade automática nas empresas
No Brasil, existe uma crença bem-humorada de que o ano só começa de verdade depois do carnaval. A quarta-feira de cinzas marcaria, simbolicamente, o retorno à realidade, aos projetos e às decisões que haviam ficado em suspensão. A piada funciona porque contém um fundo de verdade cultural: por alguns dias, todos fingem que o tempo pode parar sem consequências.
O problema é que, no mundo empresarial, essa lógica nunca existiu. A continuidade das operações não faz pausas simbólicas. Cadeias de suprimento, contratos, sistemas, ativos e responsabilidades seguem expostos a eventos adversos independentemente do calendário. Ainda assim, muitas organizações operam como se a continuidade fosse um estado natural — algo garantido por inércia, tradição ou simples expectativa de normalidade.
Essa é a ilusão da continuidade automática.
Empresas planejam crescimento, expansão e eficiência partindo do pressuposto silencioso de que amanhã será uma extensão previsível de hoje. O planejamento estratégico costuma detalhar receitas, custos, investimentos e metas operacionais, mas raramente dedica o mesmo rigor à pergunta mais básica de todas: o que interromperia a empresa?
Interrupções relevantes não são apenas catástrofes espetaculares. Incêndios, falhas elétricas, indisponibilidade de fornecedores críticos, incidentes tecnológicos, paralisações logísticas ou eventos regulatórios podem suspender operações por dias, semanas ou meses. Em muitos casos, o dano maior não está no ativo físico atingido, mas na perda de receita, na quebra de contratos, na deterioração de relacionamento com clientes e na erosão de confiança no mercado.
Do ponto de vista financeiro, a continuidade é frequentemente tratada como premissa, não como variável. Fluxos de caixa projetados assumem operação estável. Compromissos são firmados com base nessa estabilidade presumida. Estruturas de custo são dimensionadas para funcionamento contínuo. Quando a interrupção ocorre, ela não atinge apenas a operação — atinge o próprio modelo econômico que sustentava a empresa.
Por isso, continuidade não é um dado. É uma construção.
Construir continuidade exige identificar dependências críticas, estimar tempos de recuperação, avaliar impactos financeiros de paralisações e definir previamente como perdas seriam absorvidas. Esse é um exercício de realismo estratégico, não de pessimismo. Empresas resilientes não são as que acreditam menos no futuro, mas as que se preparam melhor para quando ele não segue o roteiro esperado.
É nesse ponto que o seguro empresarial revela sua função mais profunda. Mais do que proteger ativos isolados, determinados instrumentos securitários existem para sustentar a capacidade de continuar após um evento adverso. Coberturas relacionadas à interrupção de negócios, recomposição operacional e transferência de perdas financeiras transformam choques potencialmente fatais em eventos administráveis.
Quando o seguro é tratado apenas como exigência contratual ou custo operacional, essa dimensão desaparece. A empresa passa a enxergar proteção patrimonial, mas não enxerga continuidade econômica. Mantém apólices, mas preserva a ilusão de que a operação seguiria naturalmente mesmo sem elas.
Integrar continuidade ao pensamento estratégico muda essa lógica. A pergunta deixa de ser 'temos seguro?' e passa a ser 'conseguiríamos continuar?'. Essa mudança de formulação altera decisões de investimento, estrutura de capital, escolha de fornecedores, desenho contratual e prioridades de gestão de risco. Em outras palavras, desloca o seguro da periferia administrativa para o centro da resiliência empresarial.
Em ambientes de negócios cada vez mais interdependentes, a descontinuidade raramente é local. Um evento em um ponto da operação pode propagar efeitos financeiros e reputacionais por toda a organização. Preparar-se para continuar deixa de ser prudência excessiva e passa a ser condição básica de permanência no mercado.
Talvez a crença de que o ano começa depois do carnaval seja inofensiva na vida cotidiana. Nas empresas, porém, a continuidade nunca entra em recesso. Ela precisa ser pensada, estruturada e protegida antes que seja testada.
Na SICCS, essa compreensão orienta a atuação consultiva: seguros empresariais não existem apenas para reparar perdas, mas para preservar a capacidade de seguir operando quando a normalidade é interrompida. Porque, no fim, estratégia não é apenas crescer. É continuar.
Fontes
www.cnseg.org.br
www.susep.gov.br
www.valor.globo.com
www.diariodocomercio.com.br
www.iso.org
www.coso.org
www.hbr.org
Seguro e assimetria de informação.
Assimetria de informação é um conceito clássico da economia e da teoria das organizações. Ela ocorre quando partes envolvidas em uma decisão possuem níveis diferentes de informação relevante, o que distorce escolhas, incentivos e resultados. No ambiente empresarial, esse fenômeno não se limita a mercados ou negociações externas. Ele também se manifesta dentro da própria empresa - inclusive na forma como os riscos são percebidos e administrados.
No campo dos seguros empresariais, a assimetria de informação assume uma característica particular. Em muitas organizações, existe uma distância significativa entre o que a empresa acredita estar protegido e o que efetivamente está coberto por suas apólices. Essa diferença não decorre, na maioria dos casos, de negligência ou má-fé, mas de complexidade técnica, linguagem contratual especializada e ausência de integração entre seguros e o processo decisório.
Na prática, gestores tomam decisões estratégicas partindo de premissas implícitas: “isso está segurado”, “esse risco foi transferido”, “em um evento extremo, haverá cobertura”. Quando essas premissas não correspondem à realidade contratual - limites insuficientes, exclusões relevantes, condições restritivas ou apólices desconectadas entre si - a decisão original já nasce distorcida. O problema só se revela no momento do sinistro, quando não há mais espaço para ajuste.
Esse tipo de assimetria gera uma falsa sensação de controle. A empresa acredita operar em um ambiente de risco conhecido e delimitado, quando, na verdade, carrega exposições relevantes dentro do próprio balanço. O efeito não é apenas financeiro. Ele afeta a governança, a alocação de capital e o comportamento gerencial. Projetos podem ser aprovados com base em proteção inexistente. Contratos podem ser firmados sem garantias adequadas. Expansões podem ocorrer sem avaliação realista das perdas potenciais.
Do ponto de vista da gestão, isso significa que o seguro mal compreendido não é neutro. Ele interfere diretamente na qualidade das decisões. Diferentemente de outros riscos operacionais, que costumam ser monitorados por indicadores objetivos, a proteção securitária muitas vezes permanece no campo das suposições. Quanto maior a complexidade da operação, maior o impacto dessa lacuna informacional.
Reduzir a assimetria de informação em seguros não significa transformar gestores em especialistas técnicos, nem transferir a leitura integral das apólices para o nível executivo. Significa traduzir riscos, limites e condições em linguagem compatível com a gestão. Significa alinhar percepção e realidade antes da tomada de decisão, e não depois de um evento adverso.
Quando os seguros são integrados ao processo de gestão de riscos e ao planejamento estratégico, eles deixam de ser um elemento opaco e passam a cumprir sua função real: dar previsibilidade às consequências financeiras de eventos indesejados. Isso não elimina riscos, mas permite que a empresa saiba exatamente quais está assumindo conscientemente e quais está transferindo.
Nesse contexto, o papel da corretora é decisivo. Não como simples intermediária de contratação, mas como agente de redução de assimetria informacional. Traduzir contratos, antecipar impactos, apontar lacunas e alinhar cobertura com decisões estratégicas é o que transforma o seguro de um item operacional em um instrumento de governança.
Na SICCS, essa atuação parte de um princípio claro: decisões empresariais não deveriam ser tomadas com base em suposições sobre proteção. Seguro bem estruturado é aquele que reduz incerteza informacional e permite que a gestão decida com clareza, consciência e responsabilidade.
Fontes
www.cnseg.org.br
www.susep.gov.br
www.valor.globo.com
www.diariodocomercio.com.br
www.investopedia.com
www.coso.org
www.iso.org
www.hbr.org
www.oecd.org
Tranquilidade não é conforto psicológico: é eficiência gerencial.
A gestão empresarial é, em essência, um exercício contínuo de tomada de decisão sob incerteza. Gestores decidem todos os dias sobre investimentos, contratos, expansão, pessoas e operações sem dispor de informação completa e com consequências potencialmente relevantes. Nesse contexto, qualquer elemento que altere a percepção de risco e a carga cognitiva associada às decisões interfere diretamente na eficiência da gestão.
É aqui que a estrutura de seguros entra — não como conforto emocional, mas como componente funcional do ambiente decisório.
Do ponto de vista técnico, não é correto afirmar que “o seguro melhora a performance da gestão” de forma direta e automática. O que a literatura em economia comportamental, psicologia organizacional e gestão de riscos mostra é algo mais preciso: a redução da incerteza percebida melhora a qualidade das decisões, reduz vieses defensivos e libera capacidade cognitiva para escolhas estratégicas.
Gestores operando sob alto grau de exposição não mitigada tendem a apresentar comportamentos bem documentados. Entre eles, excesso de aversão ao risco, postergação de decisões relevantes, preferência por soluções subótimas, porém “seguras” no curto prazo e foco desproporcional em eventos de baixa probabilidade, mas alto impacto. Esses padrões não são falhas individuais; são respostas humanas previsíveis à percepção de vulnerabilidade.
Quando riscos relevantes são identificados, mensurados e adequadamente transferidos — inclusive por meio de seguros bem estruturados — ocorre uma mudança importante no ambiente de decisão. O gestor não deixa de assumir riscos, mas passa a fazê-lo de forma mais consciente e proporcional. A atenção deixa de ser consumida por cenários catastróficos improváveis e se desloca para aquilo que efetivamente move a estratégia do negócio.
Há também efeitos organizacionais mensuráveis. Ambientes com maior previsibilidade de perdas extremas tendem a apresentar processos decisórios mais estáveis, menor interferência emocional em decisões estratégicas e melhor alinhamento entre áreas técnicas, financeiras e operacionais. Não se trata de “tranquilidade subjetiva”, mas de redução de ruído no sistema de gestão.
É importante fazer uma distinção fundamental: seguro não elimina risco, nem substitui controles internos, governança ou boa gestão. Ele atua onde o risco residual permanece economicamente irracional de ser retido integralmente. Quando usado fora desse enquadramento, pode gerar complacência. Quando usado corretamente, funciona como instrumento de equilíbrio entre prudência e ambição estratégica.
Sob essa ótica, a relação entre seguros e eficiência gerencial é indireta, mas real. Ao reduzir a exposição a perdas desestruturantes e tornar o risco mais previsível, o seguro contribui para decisões mais racionais, melhor alocação de recursos e maior consistência estratégica ao longo do tempo.
É por isso que tratar seguros empresariais apenas como despesa operacional é um erro conceitual. Eles fazem parte da arquitetura invisível que sustenta a tomada de decisão em ambientes complexos. Empresas que compreendem isso não usam o seguro para “dormir tranquilas”, mas para decidir melhor.
Na SICCS, essa visão orienta a atuação consultiva: estruturar seguros que façam sentido econômico, estratégico e operacional, integrados à realidade do negócio e aos riscos que a empresa efetivamente decidiu assumir. Porque, no fim, gestão eficiente não é ausência de risco — é clareza sobre ele.
Fontes
www.coso.org
www.iso.org
www.hbr.org
www.mckinsey.com
www.nobelprize.org